Bitget confirma ataque hacker de US$ 351,6 milhões em 24 de setembro
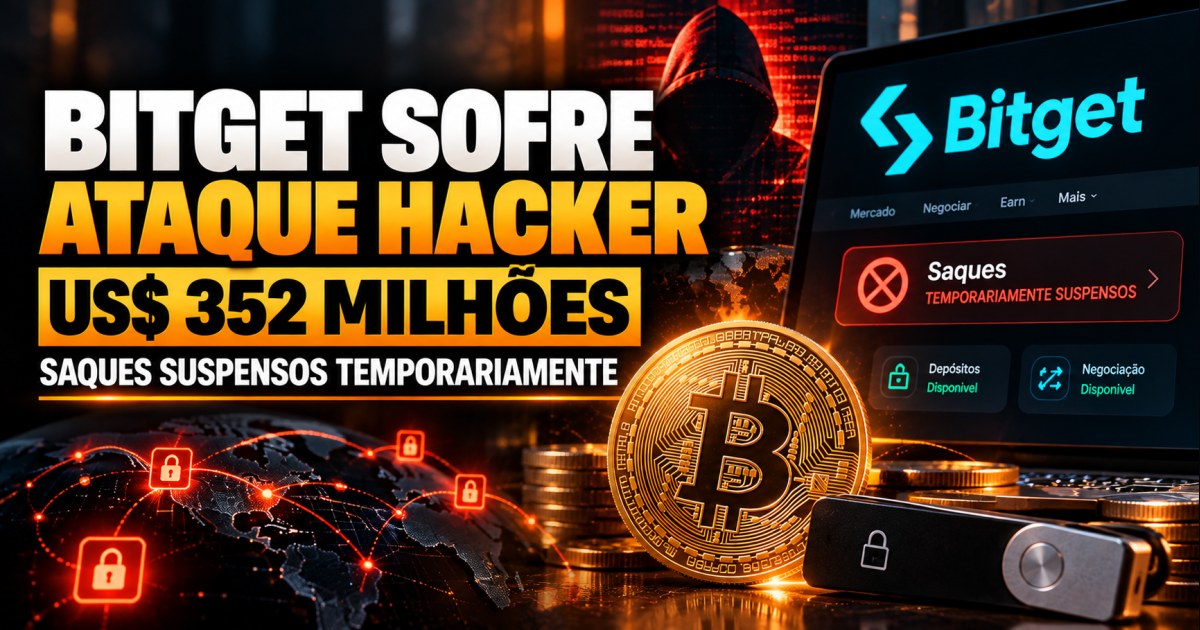
A Bitget confirmou que sofreu um ataque hacker na quinta-feira, 24 de setembro de 2026, após identificar transferências não autorizadas de aproximadamente US$ 351,6 milhões em criptomoedas de suas carteiras operacionais. O incidente foi detectado às 18h31 UTC, equivalentes a 15h31 no horário de Brasília, quando os sistemas de segurança da exchange identificaram movimentações irregulares e acionaram os procedimentos de resposta emergencial.
A CEO da Bitget, Gracy Chen, informou que o comprometimento atingiu parte das carteiras quentes e intermediárias da plataforma, conhecidas como hot wallets e warm wallets, utilizadas para armazenar e movimentar ativos digitais. Segundo a executiva, as carteiras frias, que permanecem em ambientes mais isolados, não foram comprometidas, e os recursos dos clientes continuam protegidos.
A Bitget suspendeu temporariamente os saques enquanto realiza uma revisão de segurança, mas informou que os depósitos e as operações de negociação permanecem disponíveis. A empresa também comunicou que pretende publicar um relatório detalhado sobre o incidente em até 24 horas após o anúncio inicial, incluindo informações sobre as causas identificadas e as medidas adotadas para corrigir as vulnerabilidades.
A suspensão dos saques foi apresentada como uma medida preventiva durante a investigação, e não como uma interrupção definitiva dos serviços da corretora. Até a publicação da reportagem original, a Bitget ainda não havia informado uma data ou um horário específico para a normalização das retiradas de criptomoedas.
Investigadores identificaram transferências suspeitas antes da confirmação da Bitget
Antes do comunicado oficial da exchange, especialistas em análise blockchain identificaram movimentações de grandes quantidades de criptomoedas provenientes de endereços associados à Bitget. As primeiras estimativas indicavam transferências entre US$ 170 milhões e US$ 183 milhões, valores que posteriormente foram superados pela confirmação de que o incidente havia afetado aproximadamente US$ 351,6 milhões.
Os registros públicos das blockchains mostraram que os recursos saíram de diferentes endereços classificados por ferramentas de monitoramento como carteiras pertencentes à corretora e foram direcionados para um endereço criado recentemente. Entre os ativos identificados nessas movimentações estavam Ethereum (ETH), USDT, USDC, Avalanche (AVAX) e BNB.
A publicação especializada Decrypt identificou uma operação envolvendo US$ 19,67 milhões em USDT0, que foram convertidos em 7.111 ETH em um intervalo de apenas seis minutos. As transações utilizaram os protocolos descentralizados UniswapX e 1inch Fusion, permitindo a troca dos ativos sem depender diretamente do ambiente de negociação de uma corretora centralizada.
Segundo o levantamento, algumas conversões foram executadas com preços até 5% superiores aos valores praticados no mercado naquele momento, comportamento que chamou a atenção dos investigadores. Inicialmente, ainda existia a possibilidade de as movimentações representarem transferências internas da própria Bitget, mas a confirmação posterior de Gracy Chen esclareceu que os recursos haviam sido movimentados sem autorização.
Fundo de proteção da Bitget possui mais de US$ 464 milhões
Após confirmar o incidente, a Bitget informou que possui um fundo de proteção destinado a cobrir prejuízos relacionados a ataques hackers, roubos e outros problemas que possam comprometer os recursos mantidos na plataforma. Segundo Gracy Chen, o mecanismo possui mais de US$ 464 milhões, valor superior aos aproximadamente US$ 351,6 milhões envolvidos no ataque de 24 de setembro.
O fundo foi criado em 2022, inicialmente com US$ 300 milhões, e a exchange afirma que mantém o compromisso de preservar recursos acima desse patamar. A empresa declarou que utilizará o mecanismo para cobrir eventuais perdas decorrentes do incidente e sustenta que os saldos registrados nas contas dos clientes permanecem preservados.
Uma semana antes do ataque, a Bitget havia publicado sua atualização mensal de prova de reservas, informando um índice agregado de cobertura de 135%. Na mesma atualização, a empresa anunciou a ampliação da cobertura de quatro para 19 ativos digitais, apresentando informações destinadas a demonstrar a relação entre os recursos sob sua responsabilidade e os saldos de seus clientes.
Os valores do fundo de proteção e da prova de reservas foram divulgados pela própria Bitget e não representam, por si só, a confirmação de que todos os recursos comprometidos já foram recuperados. A exchange afirma que assumirá as perdas relacionadas ao incidente, enquanto a investigação busca determinar o destino dos ativos transferidos e a possibilidade de recuperação dos valores.
Bitget investiga origem do ataque e mantém saques suspensos
A Bitget informou que acionou sua equipe de resposta a incidentes logo após identificar as transferências irregulares, iniciando procedimentos para localizar os endereços envolvidos e impedir novas movimentações não autorizadas. A exchange também comunicou o ocorrido às autoridades policiais e a empresas especializadas em segurança blockchain, que passaram a colaborar com a investigação.
Segundo o comunicado divulgado pela companhia, os endereços associados às movimentações suspeitas foram identificados e sinalizados para acompanhamento. A empresa afirmou que continuará divulgando atualizações sobre o incidente por meio de seus canais oficiais, enquanto as equipes técnicas realizam a revisão dos sistemas afetados.
A origem da invasão e o método utilizado para acessar os recursos ainda não haviam sido esclarecidos na reportagem publicada em 24 de setembro. Também permanecia indefinido quanto dos US$ 351,6 milhões poderia ser bloqueado ou recuperado, já que parte dos ativos havia sido transferida para outros endereços e convertida por meio de protocolos descentralizados.
Para os clientes brasileiros que utilizam a Bitget, a principal consequência operacional anunciada foi a impossibilidade temporária de realizar saques durante a revisão de segurança. A empresa informou que os depósitos e as negociações continuavam funcionando, mas não estabeleceu um prazo definitivo para restabelecer as retiradas.
Ataque à Bitget ocorre após incidentes na Liquid Network e na Bybit
O ataque de aproximadamente US$ 351,6 milhões à Bitget ocorreu poucas semanas depois de outro incidente de grande porte envolvendo ativos digitais. No início de setembro de 2026, a Liquid Network registrou perdas estimadas em US$ 320 milhões, embora os responsáveis tenham posteriormente se apresentado como hackers white hat, expressão utilizada por invasores que alegam agir para identificar vulnerabilidades ou auxiliar na recuperação de recursos.
Outro episódio citado pelo Portal do Bitcoin ocorreu em fevereiro de 2025, quando a Bybit sofreu um ataque que comprometeu aproximadamente US$ 1,4 bilhão em criptomoedas. Naquele caso, os invasores conseguiram explorar uma operação envolvendo uma carteira fria, demonstrando que até estruturas de armazenamento mais isoladas podem ser afetadas quando os procedimentos de autorização de transações são comprometidos.
Segundo os dados apresentados na reportagem, ataques contra exchanges e protocolos de criptomoedas resultaram em aproximadamente US$ 2,72 bilhões em recursos roubados durante 2025. O incidente da Bitget, considerando o valor estimado de US$ 351,6 milhões, foi apresentado como um possível candidato ao maior ataque hacker envolvendo criptomoedas registrado em 2026 até aquele momento.
No caso específico da Bitget, a confirmação de que parte das carteiras operacionais foi comprometida não significa que todas as estruturas de armazenamento da empresa tenham sido afetadas. A corretora afirma que suas carteiras frias permaneceram protegidas e que o fundo de proteção possui recursos suficientes para cobrir os prejuízos estimados, enquanto a investigação continua buscando esclarecer a origem e a extensão do incidente.